১৯৭৬ সালে হুইটফিল্ড ডিফি এবং মার্টিন হেলম্যান তাদের ঐতিহাসিক গবেষণাপত্র “New Directions in Cryptography” প্রকাশের মাধ্যমে মানব ইতিহাসের এক অমর সংকটের সমাধান করেছিলেন: আড়িপাতা উন্মুক্ত চ্যানেলের মধ্য দিয়ে কীভাবে দুজন মানুষ কোনো গোপন তথ্য আগেই শেয়ার না করে একটি অভিন্ন গোপন চাবি তৈরি করতে পারে? পাবলিক-কি ক্রিপ্টোগ্রাফির মূল ভিত্তি হলো ট্র্যাপডোর একমুখী পারমিউটেশন (Trapdoor One-Way Permutations)—এমন এক গাণিতিক ফাংশন যা সামনের দিকে হিসাব করা পানির মতো সহজ, কিন্তু উল্টো দিকে যাওয়া অসম্ভব; যদি না আপনার কাছে একটি বিশেষ গোপন চাবি (ট্র্যাপডোর) থাকে।
১. RSA ক্রিপ্টোসিস্টেম ও পূর্ণসংখ্যার উৎপাদক বিশ্লেষণ
১৯৭৭ সালে রন রিভেস্ট, আদি শামির এবং লিওনার্ড অ্যাডেলম্যান উদ্ভাবন করেন RSA। এটি কাজ করে (mathbb{Z}_N^*) মাল্টিপ্লিকেটিভ গ্রুপে, যেখানে মডুলাস (N = pq) হলো দুটি বিশালাকার প্রাইম সংখ্যার গুণফল। অয়লারের টোশেন্ট ফাংশন হলো:
[
phi(N) = (p – 1)(q – 1)
]
পাবলিক এনক্রিপশন সূচক (e) এমনভাবে বেছে নেওয়া হয় যাতে (gcd(e, phi(N)) = 1) হয় (সাধারণত (e = 65537))। এরপর এক্সটেন্ডেড ইউক্লিডিয়ান অ্যালগরিদম দিয়ে ডিক্রিপশন ট্র্যাপডোর (d) বের করা হয়:
[
e cdot d quiv 1 pmod{phi(N)}
]
এনক্রিপশন ও ডিক্রিপশন হলো সাধারণ মডুলার সূচকীয় গণনা:
[
c quiv m^e pmod N, quad m quiv c^d quiv (m^e)^d quiv m^{1 + kphi(N)} quiv m pmod N
]
অয়লারের উপপাদ্য অনুযায়ী এই গণনা সর্বদা মূল বার্তা (m) ফিরিয়ে দেয়। তবে সাধারণ টেক্সটবুক RSA একটি মাল্টিপ্লিকেটিভ হোমোরফিক গঠন ((E(m_1)E(m_2) = E(m_1 m_2))) হওয়ায় এটি সরাসরি ব্যবহার করা বিপজ্জনক। বাস্তব জীবনে এটিকে নিরাপদ করতে RSA-OAEP-এর মতো র্যান্ডম প্যাডিং ব্যবহার করা বাধ্যতামূলক।
২. ডিফি-হেলম্যান কি এক্সচেঞ্জ ও ডিসক্রিট লগারিদম
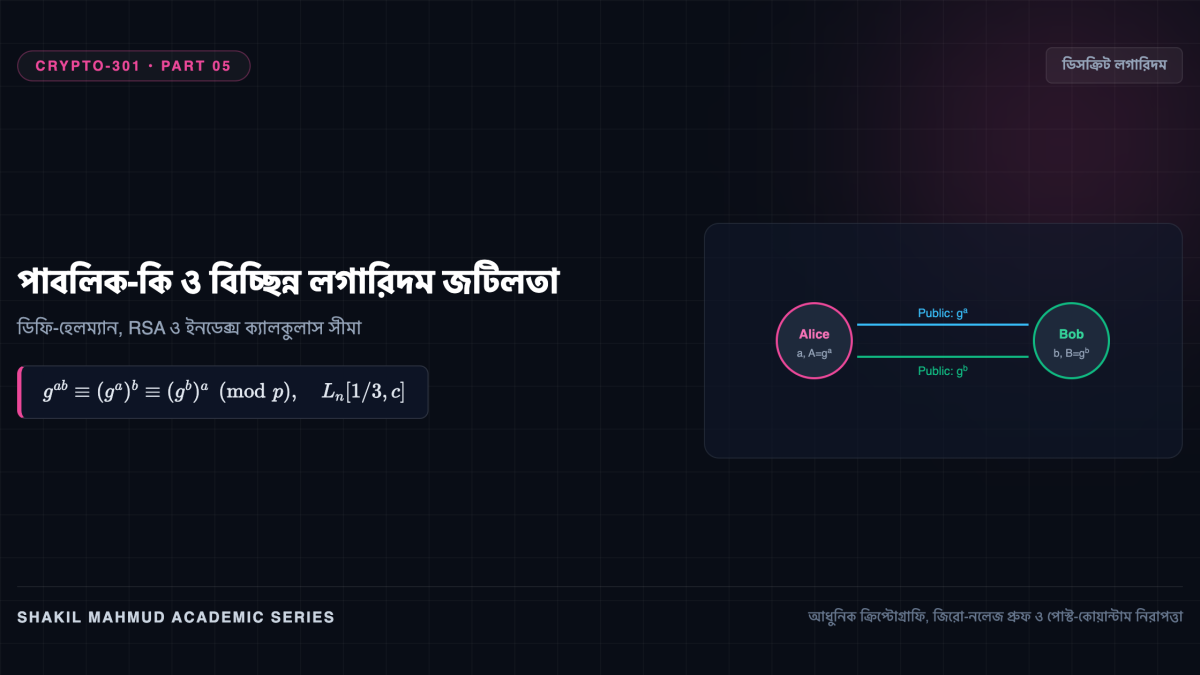
ধরা যাক (g) হলো (q) প্রাইম অর্ডারের একটি সাইক্লিক গ্রুপের জেনারেটর। বিচ্ছিন্ন লগারিদম সমস্যা (DLP) বলে: ((g, h = g^x)) দেওয়া থাকলে সূচক (x in mathbb{Z}_q) বের করা অতি-কঠিন। ডিফি-হেলম্যান প্রোটোকল এই নীতিতে কাজ করে:
- অ্যালিস একটি গোপন সংখ্যা (a leftarrow mathbb{Z}_q) বেছে নিয়ে পাঠায় (A = g^a)।
- বব একটি গোপন সংখ্যা (b leftarrow mathbb{Z}_q) বেছে নিয়ে পাঠায় (B = g^b)।
- উভয়েই একই গোপন মান হিসাব করে ফেলে: (K = B^a = (g^b)^a = g^{ab} = (g^a)^b = A^b)।
মাঝপথে থাকা কোনো আক্রমণকারী কেবল (g^a) এবং (g^b) দেখতে পায়। এখান থেকে (g^{ab}) বের করাকে বলা হয় কম্পিউটেশনাল ডিফি-হেলম্যান (CDH) সমস্যা, যা বিচ্ছিন্ন লগারিদম না ভেঙে সমাধান করা সম্ভব নয়।
৩. সাব-এক্সপোনেনশিয়াল আক্রমণ: ইনডেক্স ক্যালকুলাস ও GNFS
RSA বা সসীম ফিল্ডের ডিফি-হেলম্যানে কেন ২০৪৮ বা ৩০৭২ বিটের বিশাল চাবি ব্যবহার করতে হয়? কারণ সাধারণ গ্রুপের মতো এখানে আক্রমণকারীর সময় সূচকীয় (mathcal{O}(sqrt{q})) হয় না; বরং এখানে কাজ করে ভয়ংকর দ্রুতগতির ইনডেক্স ক্যালকুলাস (Index Calculus) অ্যালগরিদম।
সাব-এক্সপোনেনশিয়াল জটিলতার (L)-নোটেশন অনুযায়ী:
[
L_n[alpha, c] = xpleft( (c + o(1)) (ln n)^alpha (ln ln n)^{1 – alpha}
ight)
]
জেনারেল নাম্বার ফিল্ড সিভ (GNFS) পূর্ণসংখ্যা উৎপাদকে বিশ্লেষণ করে সাব-এক্সপোনেনশিয়াল সময়ে:
[
L_N[1/3, (64/9)^{1/3}] approx L_N[1/3, 1.923]
]
যেখানে (alpha = 1/3)। এটি বীজগাণিতিক নাম্বার ফিল্ড তৈরি করে স্মুথ সংখ্যার রিলেশন খুঁজে বের করে এবং (mathbb{F}_2) ফিল্ডে বিশাল রৈখিক সমীকরণ সমাধান করে বর্গীয় সমতা (x^2 quiv y^2 pmod N) তৈরি করে ফেলে। এই সাব-এক্সপোনেনশিয়াল ঝুঁকির কারণেই আধুনিক ক্রিপ্টোগ্রাফি উপবৃত্তাকার বক্ররেখায় (ECC) স্থানান্তরিত হয়েছে।