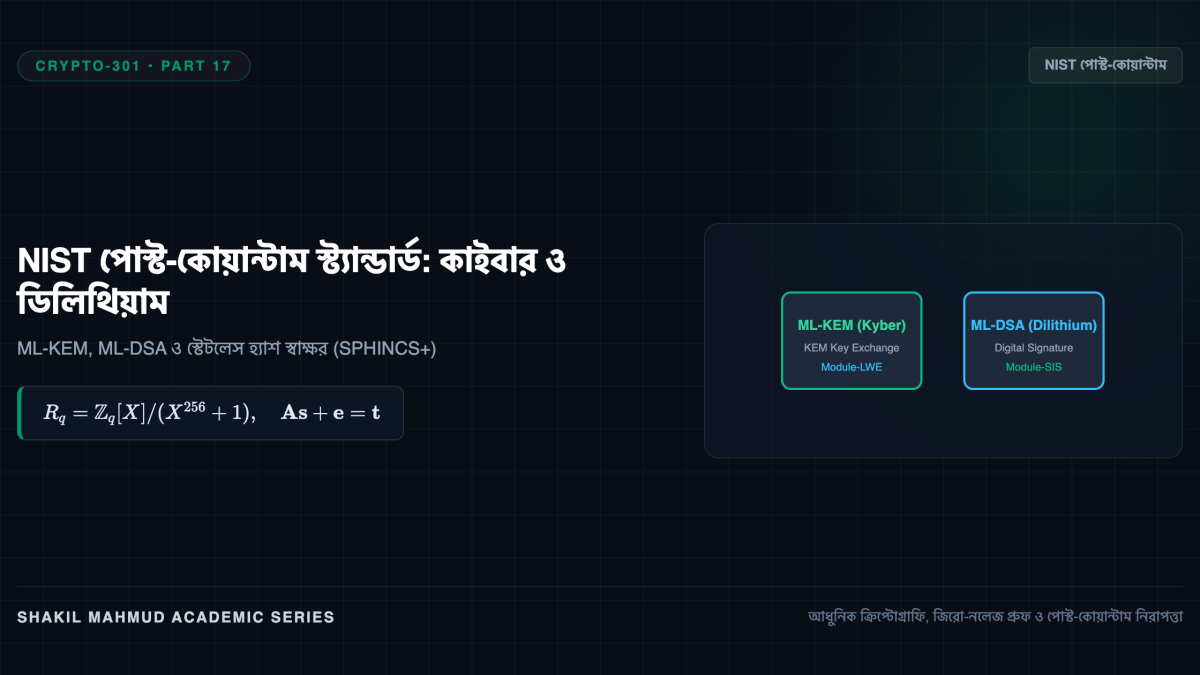
দীর্ঘ ৬ বছরের তীব্র বৈজ্ঞানিক যাচাই-বাছাইয়ের পর ২০২৪ সালে ন্যাশনাল ইনস্টিটিউট অব স্ট্যান্ডার্ডস অ্যান্ড টেকনোলজি (NIST) মানব ইতিহাসের প্রথম পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফিক স্ট্যান্ডার্ড চূড়ান্ত করেছে: সাধারণ এনক্রিপশনের জন্য ML-KEM (FIPS 203, পূর্বনাম কাইবার), ডিজিটাল স্বাক্ষরের জন্য ML-DSA (FIPS 204, পূর্বনাম ডিলিথিয়াম) এবং হ্যাশ-ভিত্তিক ব্যাকআপ হিসেবে SLH-DSA (FIPS 205, পূর্বনাম SPHINCS+)। এই অধ্যায়ে আমরা দেখব এই স্ট্যান্ডার্ডগুলোর ভেতরের মডিউল ল্যাটিস বীজগণিত এবং বাস্তব নিরাপত্তা মেকানিক্স।
১. মডিউল ল্যাটিস (Module Lattices) ও R_q পলিনোমিয়াল রিং
সাধারণ LWE ক্রিপ্টোগ্রাফি অত্যন্ত নিরাপদ হলেও এর ম্যাট্রিক্সগুলো আকারে বিশাল (মেগাবাইট স্কেলে) হওয়ায় ইন্টারনেটে পাঠানো ধীরগতির হতো। এর সর্বোত্তম সমাধান হলো মডিউল ল্যাটিস, যা কাজ করে সাইক্লোটমিক রিংয়ের ওপর:
[
R_q = mathbb{Z}_q[X] / (X^{256} + 1)
]
যেখানে (q = 3329)। (X^{256} + 1) মডুলাসের অধীনে বহুপদী গুণন সম্পন্ন হয় নাম্বার থিওরেটিক ট্রান্সফর্ম (NTT) ব্যবহার করে। এটি ডিজিটাল সিগন্যাল প্রসেসিংয়ের FFT-এর মতো, যা কম্পিউটার প্রসেসরে অবিশ্বাস্য মাইক্রোসেকেন্ড গতিতে বহুপদী গুণ সম্পাদন করে।
২. ML-KEM (Kyber) কি-এনক্যাপসুলেশন মেকানিজম
ML-KEM হলো পোস্ট-কোয়ান্টাম বিশ্বের নতুন TLS চাবি বিনিময় ব্যবস্থা:
পাবলিক কি তৈরি: একটি র্যান্ডম সিড থেকে ম্যাট্রিক্স (mathbf{A}) এবং ছোট গসীয় এরর (mathbf{e}, mathbf{s}) নিয়ে তৈরি হয় পাবলিক কি:
[
mathbf{t} = mathbf{A} mathbf{s} + mathbf{e} in R_q^k
]
এনক্যাপসুলেশন: প্রেরক তার ২৫৬-বিটের চাবি (m)-কে উপরের বিটগুলোতে রেখে সাইফারটেক্সট তৈরি করে পাঠায়:
[
mathbf{u} = mathbf{A}^T mathbf{r} + mathbf{e}_1, quad v = mathbf{t}^T mathbf{r} + e_2 + ext{Encode}(m)
]
ডিক্যাপসুলেশন: প্রাপক নিজের গোপন চাবি (mathbf{s}) দিয়ে গুণ করে বিয়োগ করে:
[
v – mathbf{s}^T mathbf{u} = ext{Encode}(m) + ext{ক্ষুদ্র এরর}
]
যেহেতু এররের মান (q/4)-এর চেয়ে অনেক ছোট থাকে, তাই রাউন্ডিং করলেই মূল চাবি (m) ১০০% নির্ভুলভাবে উদ্ধার হয়। ফুজিৎসাকি-ওকামোটো (FO) ট্রান্সফর্ম এটি নিশ্চিত করে যে কোনো আক্রমণকারী সাইফারটেক্সট বদলে আক্রমণ চালাতে পারবে না।
৩. ML-DSA (Dilithium) ও রিজেকশন স্যাম্পলিং
ল্যাটিসে ডিজিটাল স্বাক্ষর তৈরি করার সময় রেসপন্স (mathbf{z} = mathbf{y} + c mathbf{s}) থেকে গোপন চাবি (mathbf{s}) লিক হওয়ার চরম ঝুঁকি থাকে। ভাদিম লিউবাশেভস্কি এর সমাধান দেন রিজেকশন স্যাম্পলিং (Rejection Sampling)-এর মাধ্যমে:
যদি তৈরি হওয়া স্বাক্ষর (mathbf{z}) কোনো নির্দিষ্ট সীমার বাইরে চলে যায়, তবে প্রুভার সেই স্বাক্ষরটি বর্জন (Abort) করে নতুন করে আবার শুরু করে। ফলে গৃহীত স্বাক্ষরগুলোর বিন্যাস এমন হয় যা গোপন চাবির ওপর একেবারেই নির্ভর করে না, যা ডিজিটাল স্বাক্ষরের নিখুঁত নিরাপত্তা দেয়।
ভবিষ্যতে যদি কখনো ল্যাটিস গণিতে কোনো অপ্রত্যাশিত গাণিতিক ত্রুটি আবিষ্কৃত হয়, তার সুরক্ষায় NIST তৈরি রেখেছে SLH-DSA। এটি কোনো ল্যাটিস বা জটিল বীজগণিতের ওপর নির্ভর করে না; এর নিরাপত্তার একমাত্র ভিত্তি সাধারণ ক্রিপ্টোগ্রাফিক হ্যাশ (SHA-256 বা SHAKE)। উইন্টারনিৎস ওয়ান-টাইম সিগনেচার (WOTS+) এবং মারকেল হাইপার-ট্রির সমন্বয়ে তৈরি এই স্বাক্ষর কিছুটা বড় (৮ থেকে ৪০ কিলোবাইট) হলেও এটি আজ পর্যন্ত আবিষ্কৃত সবচেয়ে দীর্ঘস্থায়ী ও অটুট ক্রিপ্টোগ্রাফিক বর্ম।
সফটওয়্যার প্রকৌশলী ও লেখক, ঢাকা, বাংলাদেশ। কম্পিউটার বিজ্ঞান, পদার্থবিজ্ঞান, ইতিহাস ও ভাবনার সমন্বয়ে ব্যক্তিগত নোট ও প্রবন্ধ সংকলন।
Editorial Dispatch
Curiosity & Articles Delivered to Your Inbox
Receive thoughtful articles on software architecture, physical sciences, history, and systems. No algorithms, no sponsors, no noise.
আন্তঃসম্পর্কিত জ্ঞানচর্চা ও পাঠপরিক্রমা আধুনিক ক্রিপ্টোগ্রাফি ও জিরো-নলেজ প্রুফ→পদার্থবিজ্ঞানের মহাবিকাশ
চিন্তার ধারাবাহিকতা: সংযুক্ত বিষয় ও সংকলন
কোয়ান্টাম বলবিদ্যা ও গতিবিদ্যার পর এবার পা রাখুন ১৩.৮ বিলিয়ন বছরের মহাজাগতিক রূপরেখায় — নক্ষত্রের জন্ম ও গ্যালাক্সির বিবর্তন থেকে মহাবিশ্বের ভবিষ্যৎ।
গ্যালিলিওর গতিবিদ্যা ও নিউটনের মহাকর্ষ থেকে শুরু করে ম্যাক্সওয়েল, আইনস্টাইন, কোয়ান্টাম বলবিদ্যা এবং স্থান-কালের একীভূত কোয়ান্টাম গ্র্যাভিটির মহাকাব্যিক সন্ধান।
প্রস্তাবিত প্রবেশদ্বার ও গুরুত্বপূর্ণ মাইলফলক পর্বসমূহ:
বিশ্বব্যাপী সকল পাঠক, গবেষক ও শিক্ষার্থীদের জন্য উন্মুক্ত। গুগল বা যেকোনো ব্যক্তিগত ইমেইল দিয়ে সুরক্ষিতভাবে সাইন ইন করে পাঠ্যক্রমের অগ্রগতি সিঙ্ক ও চূড়ান্ত পরীক্ষায় অংশ নিন।
অথবা যেকোনো ইমেইল দিয়ে প্রবেশ করুন
🎓
Enrolled Academic Curricula (43 Disciplines)
The Great Equations (MATH-101)20 Parts • Mathematical Physics & Epistemology
The Story of Physics (PHYS-101)20 Parts • Classical & Modern Theoretical Physics
The Universal Chronicle (COSM-101)20 Parts • Astrophysics & Big History Cosmology
The Evolutionary Odyssey (BIOL-101)20 Parts • Paleobiology, Genetics & Macroevolution
The Story of Consciousness (PHIL-101)20 Parts • Cognitive Neuroscience & Philosophy of Mind
The History of Computing and AI (COMP-101)20 Parts • Computer Architecture & Machine Intelligence
The History of Bengal (HIST-101)20 Parts • Regional Historiography & Geopolitical Economy
The Epic of Human Civilization (CIV-101)20 Parts • World History & Civilizational Anthropology
The Evolution of Money & Markets (ECON-101)20 Parts • Monetary History, Central Banking & Macroeconomics
The Story of Chemistry (CHEM-101)20 Parts • Molecular Sciences, Quantum Bonding & Nanotechnology
The Story of Genetics (GEN-101)20 Parts • Molecular Biology, Genomics & Synthetic Life
The History of Philosophy (PHIL-101)20 Parts • Epistemology, Classical Metaphysics & Continental Thought
Game Theory & Mechanism Design (GAME-101)20 Parts • Strategic Interaction, Mechanism Design & Algorithmic Economics
Nuclear Physics, Fusion Energy & Advanced Reactors (ENERGY-201)20 Parts • Nuclear Physics, Thermonuclear Plasmas & Reactor Engineering
Autonomous Robotics, Kinematics & Spatial Intelligence (ROBOT-201)20 Parts • Robotic Kinematics, Dynamics, SLAM & Embodied AI
Modern Cryptography, Zero-Knowledge & Post-Quantum Security (CRYPTO-301)20 Parts • Mathematical Cryptography, Complexity Theory & Zero-Knowledge Systems