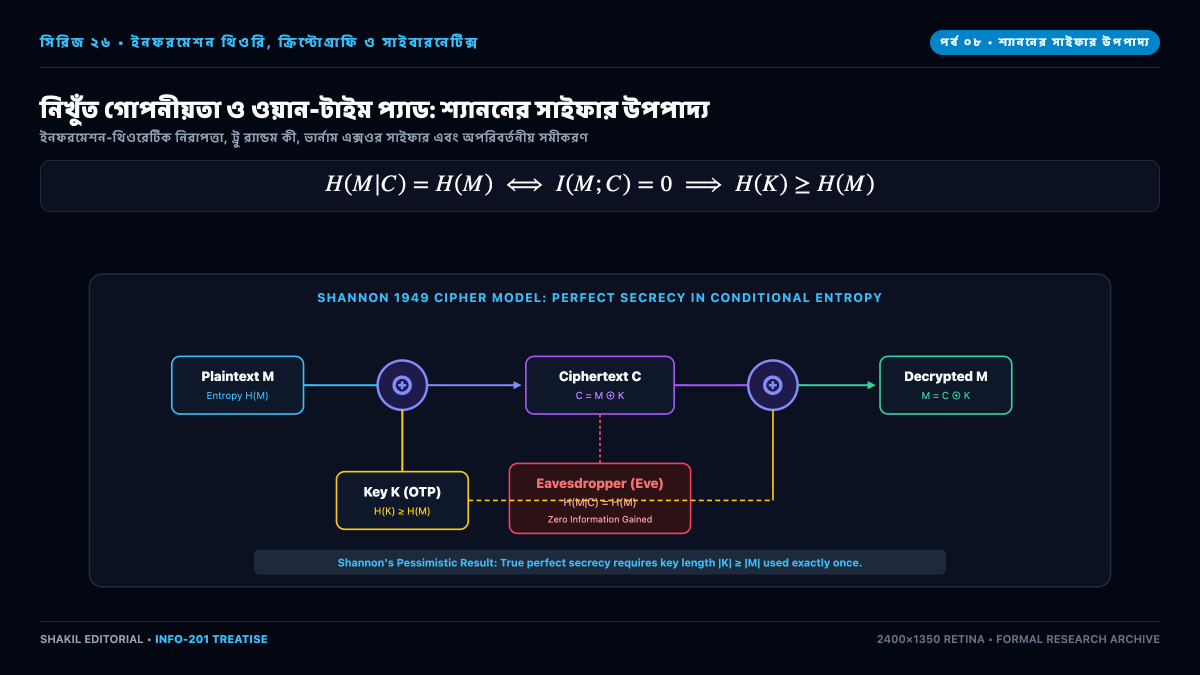
যোগাযোগ তত্ত্ব প্রকাশের ঠিক এক বছর পর, ১৯৪৯ সালে ক্লদ শ্যানন প্রকাশ করেন ক্রিপ্টোগ্রাফির ইতিহাসের সবচেয়ে বৈপ্লবিক গবেষণাপত্র: “কমিউনিকেশন থিওরি অফ সিক্রেসি সিস্টেমস”। এই একটি গবেষণার মাধ্যমে ক্রিপ্টোগ্রাফি গুপ্তচরদের কৌশল থেকে স্থানান্তরিত হয়ে গণিতের এক সুনির্দিষ্ট তাত্ত্বিক বিজ্ঞানে পরিণত হয়। হাজার বছর ধরে মানুষ বিশ্বাস করত যে এমন কোনো সাইফার নেই যা কোনো না কোনো দিন ভেঙে ফেলা সম্ভব নয়। শ্যানন প্রমাণ করেন যে গণিতে পরম নিরাপত্তার এক অনন্য চূড়া বিদ্যমান—পারফেক্ট সিক্রেসি বা নিখুঁত গোপনীয়তা। তিনি দেখান যে গিলবার্ট ভার্নামের ১৯১৭ সালের ওয়ান-টাইম প্যাড (OTP) অসীম কম্পিউটিং ক্ষমতাসম্পন্ন শত্রুর বিরুদ্ধেও গাণিতিকভাবে অভেদ্য; তবে একই সাথে তিনি প্রমাণ করেন যে এই পরম নিরাপত্তা অর্জনের একটি কঠিন শর্ত রয়েছে: কী-এর দৈর্ঘ্য অবশ্যই বার্তার সমান বা বড় হতে হবে।
১. সিক্রেসি সিস্টেম ও কার্কহফসের নীতি
শ্যানন ক্রিপ্টোগ্রাফিকে তিনটি দৈব চলক দ্বারা মডেল করেন: প্লেইনটেক্সট বার্তা $M$, সিক্রেট কী $K$ এবং সাইফারটেক্সট $C = E_K(M)$। তিনি ১৮৮৩ সালের কার্কহফসের নীতিকে গাণিতিক স্বতঃসিদ্ধ হিসেবে গ্রহণ করেন: শত্রু এনক্রিপশন অ্যালগরিদম এবং ভাষার ব্যাকরণ সবই জানে; নিরাপত্তা কেবল কী-এর গোপনীয়তার ওপর নির্ভরশীল।
২. নিখুঁত গোপনীয়তার (Perfect Secrecy) গাণিতিক রূপ
একটি এনক্রিপশন সিস্টেম কখন নিখুঁতভাবে নিরাপদ? শ্যাননের সংজ্ঞা অনুযায়ী, সাইফারটেক্সট $C$ দেখার পর প্লেইনটেক্সট $M$ সম্পর্কে শত্রুর জ্ঞানের কোনো বৃদ্ধি না ঘটলে তা নিখুঁত:
[
p(M | C) = p(M) iff I(M; C) = 0 iff H(M|C) = H(M)
]
শত্রুর কাছে বার্তার শর্তাধীন এনট্রপি বা ইকুইভোকেশন (Equivocation) হুবহু মূল এনট্রপির সমান থাকে। এমনকি কোটি কোটি সুপারকম্পিউটার বা কোয়ান্টাম কম্পিউটার একসাথে শত কোটি বছর চালালেও সাইফারটেক্সট থেকে মূল বার্তা উদ্ধার করা তাত্ত্বিকভাবে অসম্ভব!
৩. শ্যাননের মৌলিক সাইফার উপপাদ্য: $H(K) ge H(M)$
একটি ছোট ২৫৬-বিট কী দিয়ে কি একটি বিশাল এক গিগাবাইটের ফাইলকে চিরতরে নিখুঁত নিরাপদ করা সম্ভব? শ্যানন প্রমাণ করেন যে তা গণিতের নিয়মেই অসম্ভব:
[
H(K) ge H(M) implies |mathcal{K}| ge |mathcal{M}|
]
শ্যাননের অনবদ্য প্রমাণ দেখায় যে নিখুঁত গোপনীয়তা অর্জন করতে হলে কী-এর এনট্রপি অবশ্যই বার্তার এনট্রপির সমান বা বড় হতে হবে। এটিই হলো বিখ্যাত ওয়ান-টাইম প্যাড—যেখানে প্রতিবার সম্পূর্ণ দৈব একটি কী দিয়ে এক্সওর ($C = M oplus K$) করা হয় এবং সেই কী আর কখনোই ব্যবহার করা হয় না। শীতল যুদ্ধের সময় মস্কো ও ওয়াশিংটনের মধ্যকার হটলাইনে এই প্রযুক্তি ব্যবহৃত হতো।
৪. ইউনিকনেস ডিসট্যান্স ও কম্পিউটেশনাল ক্রিপ্টোগ্রাফি
যদি কী বার্তার চেয়ে ছোট হয় ($H(K) < H(M)$), তবে নির্দিষ্ট পরিমাণ সাইফারটেক্সট পাওয়ার পর শত্রু সম্ভাব্য ভুল কীগুলো বাতিল করতে করতে আসল কী খুঁজে পেতে পারে। এই সর্বনিম্ন সাইফারটেক্সটের দৈর্ঘ্যকে বলা হয় ইউনিকনেস ডিসট্যান্স (Unicity Distance):
[
U = frac{H(K)}{D}
]
যেখানে $D$ হলো ভাষার স্বাভাবিক অপচয় বা রিডানড্যান্সি। যেহেতু সারাবিশ্বের গিগাবাইট ডেটার জন্য সমপরিমাণ ওয়ান-টাইম প্যাড তৈরি করা অসম্ভব, তাই আধুনিক বিশ্ব ইনফরমেশন-থিওরেটিক নিরাপত্তার বদলে কম্পিউটেশনাল ক্রিপ্টোগ্রাফি (AES, RSA, ECC) গ্রহণ করেছে—যা তাত্ত্বিকভাবে ভাঙা সম্ভব হলেও মহাবিশ্বের বয়সের মধ্যেও গণনা করা বাস্তবসম্মত নয়।




