যেহেতু শ্যাননের ওয়ান-টাইম প্যাডে বার্তার সমান দৈর্ঘ্যের কী প্রয়োজন, তাই বাস্তব প্রকৌশলে প্রয়োজন এমন সাইফার যা ১২৮ বা ২৫৬ বিটের একটি ক্ষুদ্র গোপন কী ব্যবহার করে বছরের পর বছর নিখুঁত নিরাপত্তা দিতে পারে। ১৯৪৯ সালে শ্যানন পরিসাংখ্যিক আক্রমণ প্রতিহত করার দুটি মৌলিক নীতি নির্ধারণ করেছিলেন: কনফিউশন (Confusion)—কী এবং সাইফারটেক্সটের মধ্যকার সম্পর্ককে জটিল করা; এবং ডিফিউশন (Diffusion)—প্লেইনটেক্সটের একটিমাত্র বিটের পরিবর্তনকে সম্পূর্ণ সাইফারটেক্সটে ছড়িয়ে দেওয়া (Avalanche Effect)। এই দুই নীতির ওপর ভিত্তি করে গড়ে উঠেছে আধুনিক সিমেট্রিক ক্রিপ্টোগ্রাফির দুটি স্তম্ভ: ফিস্টেল নেটওয়ার্ক এবং সাবস্টিটিউশন-পারমিউটেশন নেটওয়ার্ক (SPN), যার শ্রেষ্ঠ নিদর্শন হলো বিশ্বব্যাপী গৃহীত Advanced Encryption Standard (AES)।
১. কনফিউশন ও ডিফিউশন: শ্যাননের জোড়া নীতি
- কনফিউশন: নন-লিনিয়ার এস-বক্স (Substitution Box)-এর মাধ্যমে অর্জিত হয়। সাইফারটেক্সটের একটি বিট দেখলে আক্রমণকারী বুঝতে পারে না কোন কী-বিট এর জন্য দায়ী।
- ডিফিউশন: স্থানান্তর ও পারমিউটেশনের মাধ্যমে নিশ্চিত করা হয় যে মূল বার্তার একটি বিট উল্টে গেলে সাইফারটেক্সটের গড়ে ৫০% বিট সম্পূর্ণ বদলে যায় (Strict Avalanche Criterion)। ফলে বার্তার ভাষার কোনো প্যাটার্ন সাইফারটেক্সটে অক্ষত থাকে না।
২. হরস্ট ফিস্টেলের রিভার্সিবল নেটওয়ার্ক
১৯৭০-এর দশকে আইবিএম-এর বিজ্ঞানী হরস্ট ফিস্টেল উদ্ভাবন করেন বিখ্যাত ফিস্টেল কাঠামো। একটি ব্লককে দুই ভাগে ভাগ করে ($L_0, R_0$) প্রতিটি রাউন্ডে রূপান্তর করা হয়:
[
L_i = R_{i-1}, quad R_i = L_{i-1} oplus F(R_{i-1}, K_i)
]
এই স্থাপত্যের সবচেয়ে বড় সৌন্দর্য হলো, ডিক্রিপশনের সময় কেবল উল্টো দিক থেকে সাব-কীগুলো প্রয়োগ করলেই হয়; অভ্যন্তরীণ ফাংশন $F$-কে কোনোভাবেই ইনভার্টিবল বা বিপরীতযোগ্য হতে হয় না! ক্লাসিক্যাল DES ও Blowfish এই পদ্ধতিতে নির্মিত।
৩. দ্য অ্যাডভান্সড এনক্রিপশন স্ট্যান্ডার্ড (AES / Rijndael)
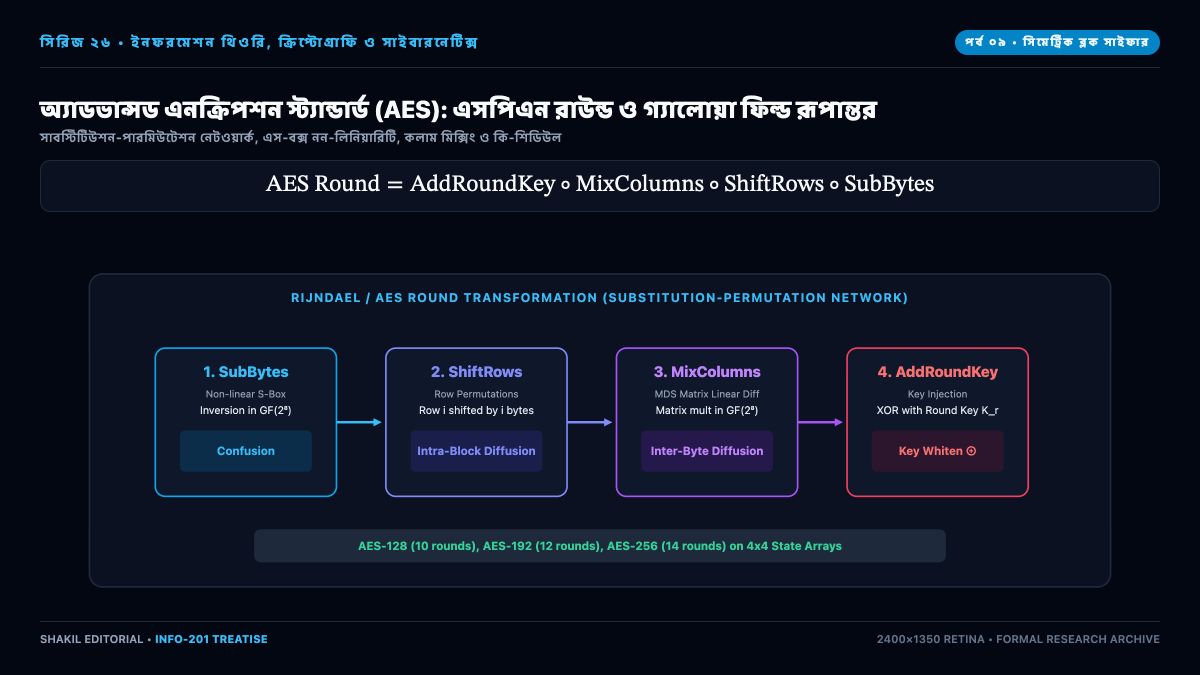
২০০১ সালে বেলজিয়ান গণিতবিদ জোয়ান ড্যামেন ও ভিনসেন্ট রিজমেনের উদ্ভাবিত রিজন্ডেল অ্যালগরিদমকে বিশ্বমানের AES হিসেবে ঘোষণা করে NIST। এটি একটি বিশুদ্ধ সাবস্টিটিউশন-পারমিউটেশন নেটওয়ার্ক (SPN), যা ১২৮-বিট ব্লককে ৪×৪ বাইট ম্যাট্রিক্সে রূপান্তর করে।
AES-এর চারটি রাউন্ড অপারেশন:
- SubBytes: গ্যালোয়া ফিল্ড $GF(2^8)$-এ প্রতিটি বাইটের গুণাত্মক বিপরীত মান নির্ণয় ও নন-লিনিয়ার এস-বক্স রূপান্তর।
- ShiftRows: ম্যাট্রিক্সের সারিগুলোকে চক্রাকারে নির্দিষ্ট বাইট দূরত্বে বামে শিফট করা।
- MixColumns: $GF(2^8)$-এর ওপর পলিনোমিয়াল গুণন, যা একক বাইটের তথ্যকে কলামের চারটি বাইটেই নিখুঁতভাবে ছড়িয়ে দেয়।
- AddRoundKey: রাউন্ড কী-এর সাথে ১২৮-বিট স্টেটের সরাসরি এক্সওর (XOR) অপারেশন।
১২৮-বিট কী-এর জন্য ১০ রাউন্ড এবং ২৫৬-বিট কী-এর জন্য ১৪ রাউন্ড পরিচালিত হয়। বিগত ২৫ বছরে বিশ্বের কোনো আক্রমণকারীই সম্পূর্ণ রাউন্ডের AES ভাঙতে সক্ষম হয়নি।
৪. অপারেশনাল মোড: ECB থেকে আধুনিক AES-GCM
একাধিক ব্লক এনক্রিপশনের জন্য আদিম ECB মোড অত্যন্ত অনিরাপদ, কারণ সমান ডেটা সমান সাইফারটেক্সট তৈরি করে। আধুনিক বিশ্বের ইন্টারনেট ট্রাফিকের (HTTPS/TLS 1.3) মানদণ্ড হলো AES-GCM (Galois/Counter Mode), যা কাউন্টার ব্যবহার করে ডেটা এনক্রিপ্ট করার পাশাপাশি গ্যালোয়া ফিল্ড $GF(2^{128})$-এ একটি ক্রিপ্টোগ্রাফিক হ্যাশ (GHASH) ট্যাগ তৈরি করে তথ্যের গোপনীয়তা ও অখণ্ডতা (Integrity) যুগপৎ নিশ্চিত করে।




